
Wireshark giver dig mulighed for at analysere trafikken inde i dit netværk med forskellige værktøjer. Hvis du vil se, hvad der foregår inde i dit netværk eller har problemer med netværkstrafik eller sideindlæsning, kan du bruge Wireshark. Det giver dig mulighed for at fange trafikken, så du kan forstå, hvad problemet er, eller sende det til support for yderligere assistance. Fortsæt med at læse denne artikel, og du vil lære, hvordan du fanger http-trafik i Wireshark.
Installation af Wireshark
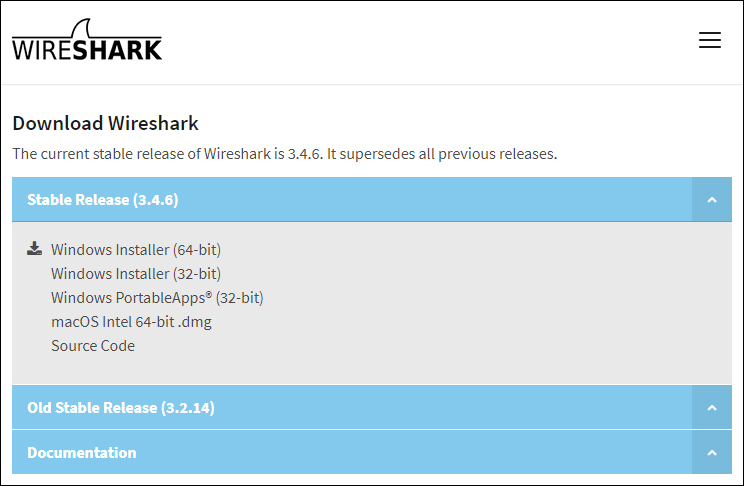
Installation af Wireshark er en nem proces. Det er gratis værktøj på tværs af forskellige platforme, og her er, hvordan du kan downloade og installere det:
Windows og Mac-brugere
- Åbn din browser.
- Besøg https://www.wireshark.org/download.html .
- Vælg versionen til din enhed.
- Wireshark vil blive downloadet til din enhed.
- Installer den ved at følge instruktionerne i pakken.
Linux brugere
Hvis du er en Linux-bruger, kan du finde Wireshark i Ubuntu Software Center. Download den derfra og installer den i henhold til instruktionerne i pakken.

Indfangning af HTTP-trafik i Wireshark
Nu hvor du har installeret Wireshark på din computer, kan vi gå videre til at fange http-trafik. Her er trinene til at gøre det:
- Åbn din browser – Du kan bruge enhver browser.
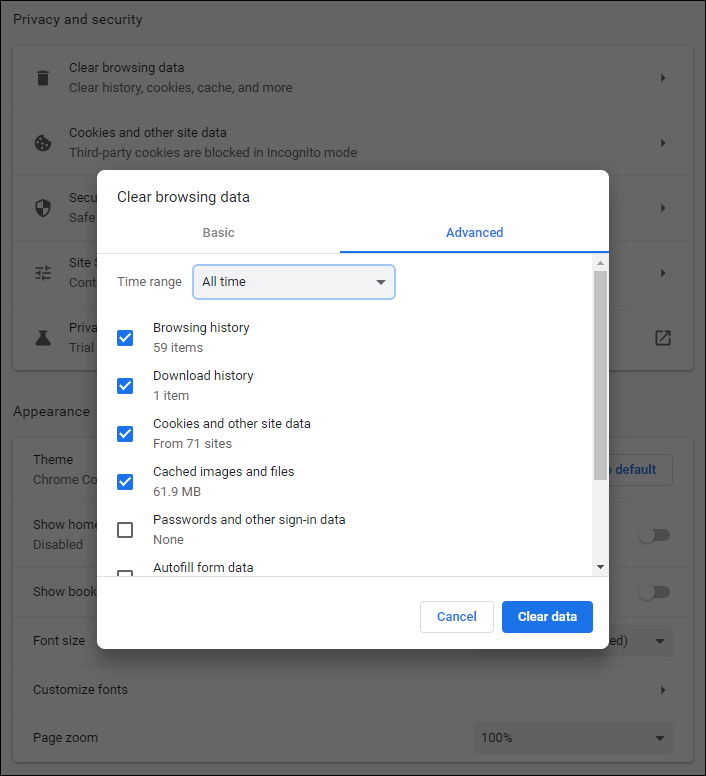
- Ryd cache - Før du fanger trafikken, skal du rydde din browsers cache. Du kan gøre dette, hvis du går til din browsers indstillinger.
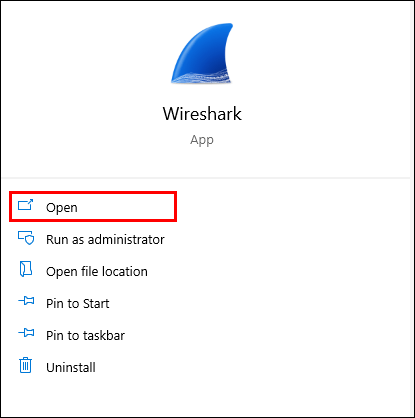
- Åbn Wireshark.
- Tryk på Optag.
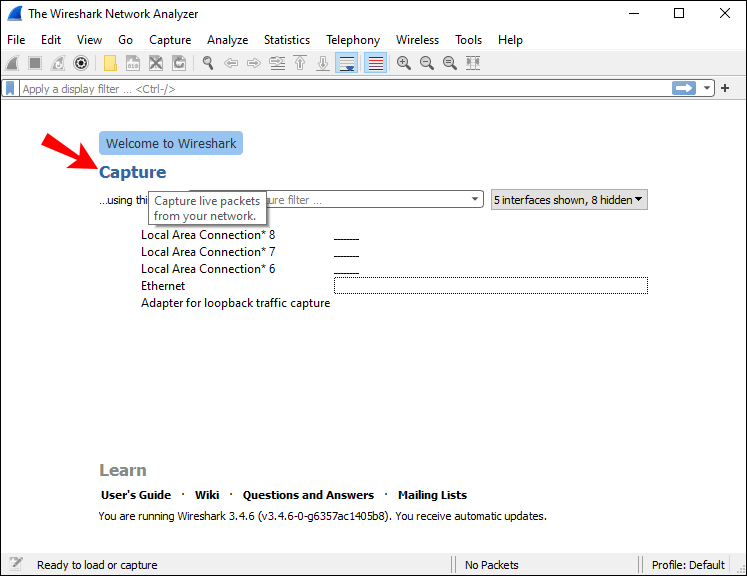
- Tryk på Interfaces. Du vil nu se et pop op-vindue på din skærm.
- Vælg grænsefladen. Du vil sandsynligvis analysere den trafik, der går gennem din Ethernet-driver.
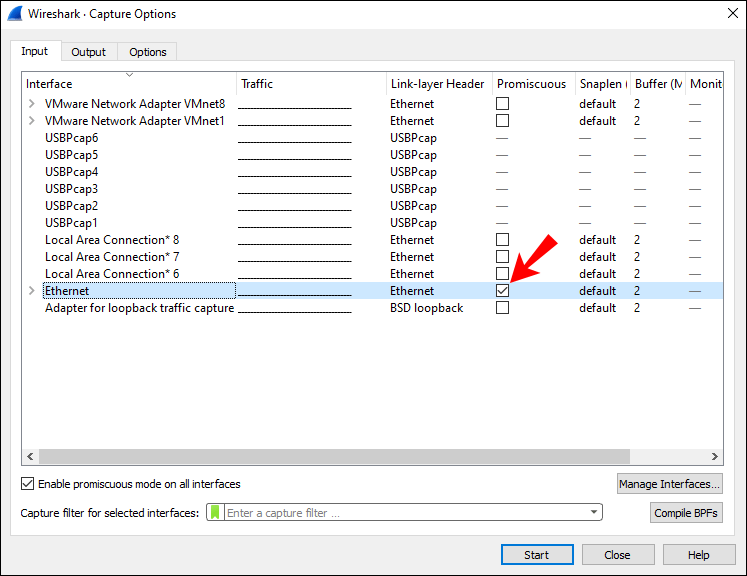
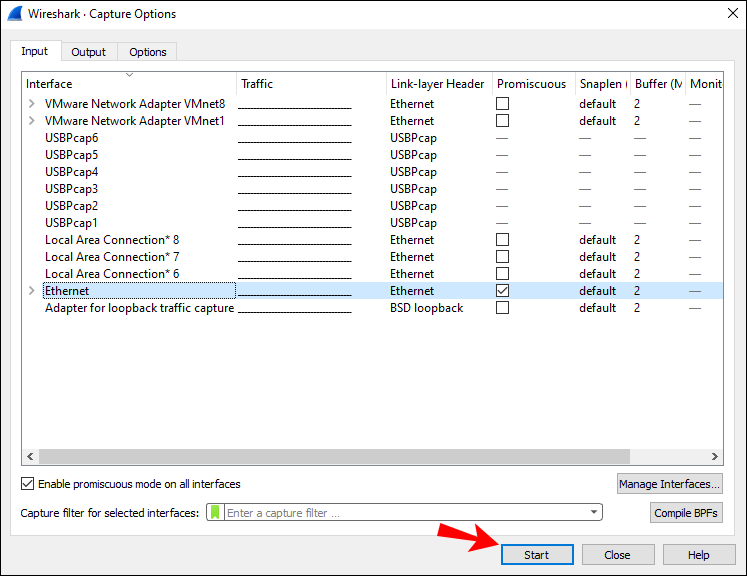
- Når du har valgt grænsefladen, skal du trykke på Start eller trykke på Ctrl + E.
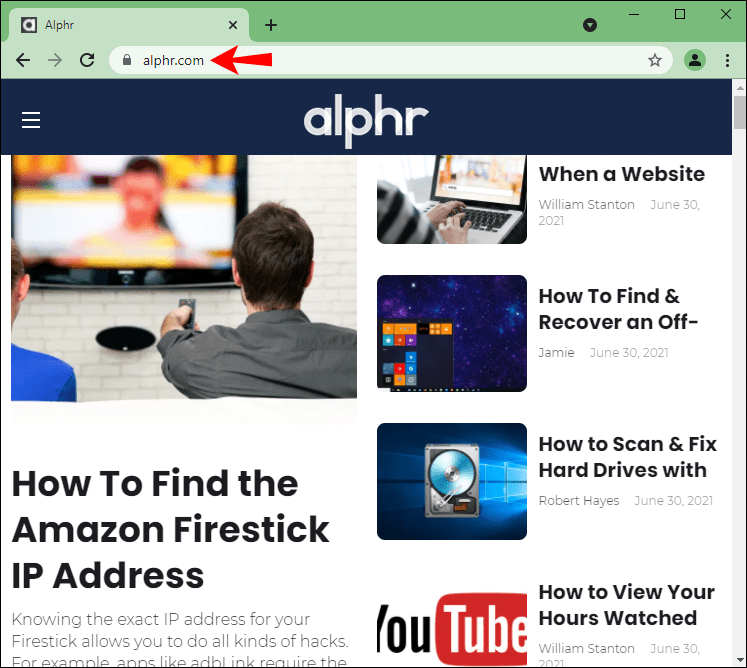
- Gå nu tilbage til din browser og besøg den URL, du vil fange trafik fra.
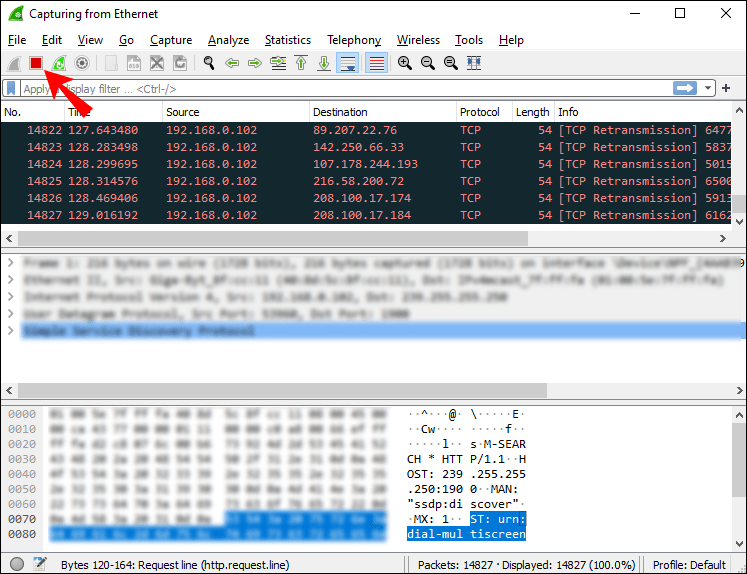
- Når du er færdig, skal du stoppe med at fange trafik. Gå tilbage til Wireshark og tryk på Ctrl + E.
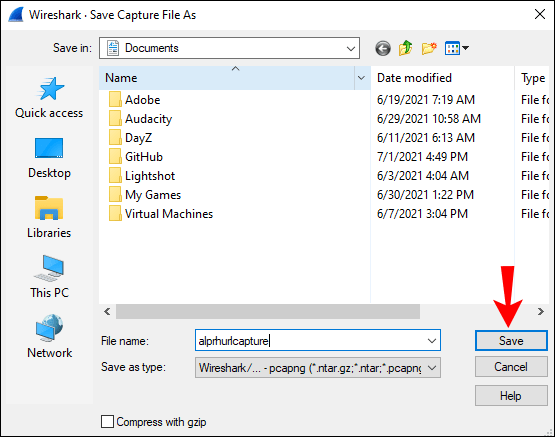
- Gem den opfangede trafik. Hvis du har netværksproblemer og vil sende den opfangede trafik til support, skal du gemme den i en *.pcap-formatfil.
Indfangning af pakker i Wireshark
Udover at fange http-trafik, kan du fange alle netværksdata, du har brug for i Wireshark. Sådan kan du gøre dette:
- Åbn Wireshark.
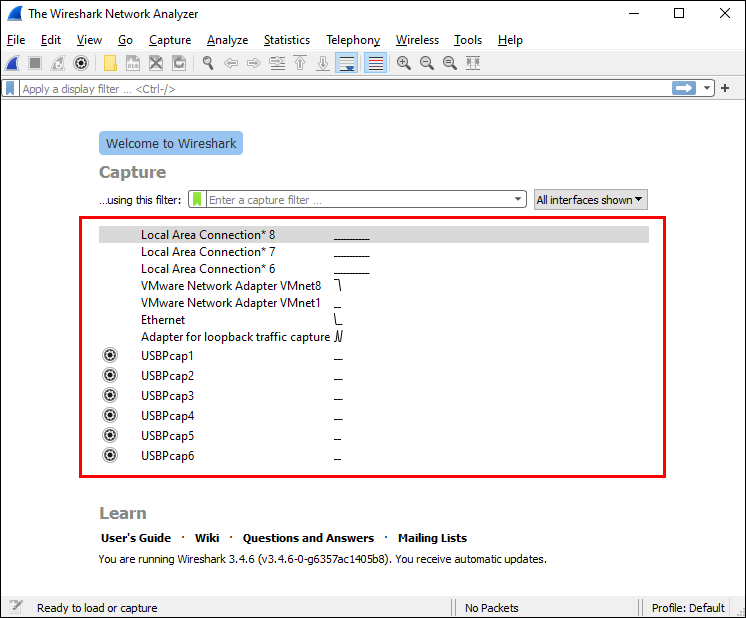
- Du vil se en liste over tilgængelige netværksforbindelser, du kan undersøge. Vælg den, du er interesseret i. Hvis du vil, kan du analysere flere netværksforbindelser på én gang ved at trykke på Shift + Venstre-klik.
- Nu kan du begynde at fange pakker. Du kan gøre dette på flere måder: Den første er ved at trykke på hajfinneikonet i øverste venstre hjørne. Den anden er at trykke på Capture og derefter trykke på Start. Den tredje måde at starte optagelsen på er ved at trykke på Ctrl + E.
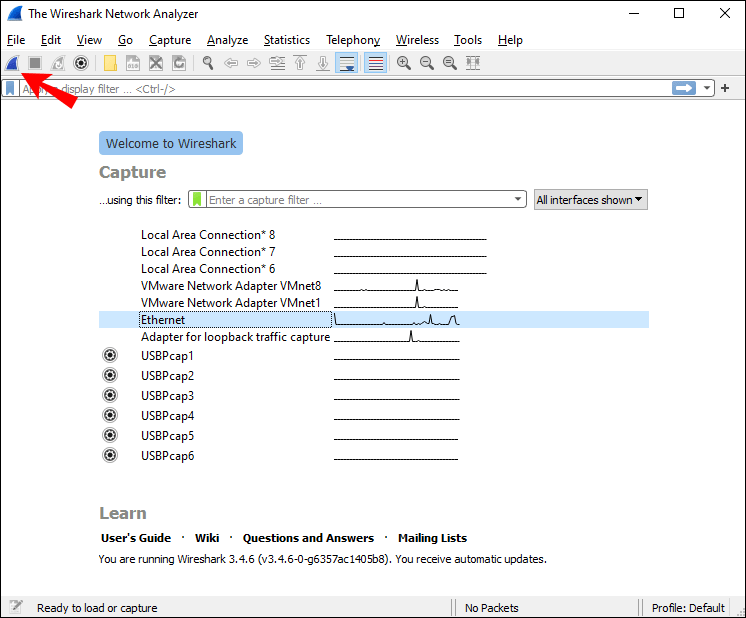
Under optagelse vil Wireshark vise alle de fangede pakker i realtid. Når du er færdig med at fange pakker, kan du bruge de samme knapper/genveje til at stoppe med at fange.
hvad betyder en grå pil på snapchat
Wireshark filtre
En af grundene til, at Wireshark er en af de mest berømte protokolanalysatorer i dag, er dens evne til at anvende forskellige filtre på de opfangede pakker. Wireshark-filtre kan opdeles i capture- og displayfiltre.
Optag filtre
Disse filtre anvendes før datafangst. Hvis Wireshark fanger data, der ikke matcher filtrene, gemmer den dem ikke, og du vil ikke se dem. Så hvis du ved, hvad du leder efter, kan du bruge opsamlingsfiltre til at indsnævre din søgning.
Her er nogle af de mest brugte optagelsesfiltre, du kan bruge:
- vært 192.168.1.2 – Fang al trafik forbundet med 192.168.1.2.
- port 443 – Fang al trafik forbundet med port 443.
- port ikke 53 – Fang al trafik undtagen den, der er knyttet til port 53.
Vis filtre
Afhængigt af hvad du analyserer, kan dine optagne pakker være meget svære at gå igennem. Hvis du ved, hvad du leder efter, eller hvis du vil indsnævre din søgning og ekskludere de data, du ikke har brug for, kan du bruge displayfiltre.
Her er nogle af de skærmfiltre, du kan bruge:
- http – Hvis du har fanget et antal forskellige pakker, men du kun vil se den http-baserede trafik, kan du anvende dette visningsfilter, og Wireshark viser dig kun disse pakker.
- http.response.code == 404 – Hvis du har problemer med at indlæse bestemte websider, kan dette filter være nyttigt. Hvis du anvender det, vil Wireshark kun vise de pakker, hvor 404: Side ikke fundet var et svar.
Det er vigtigt at bemærke forskellen mellem optagelses- og visningsfiltre. Som du har set, anvender du opsamlingsfiltre før og viser filtre efter optagelse af pakker. Med opsamlingsfiltre kasserer du alle pakker, der ikke passer til filtrene. Med displayfiltre kasserer du ikke nogen pakker. Du skjuler dem bare fra listen i Wireshark.
Yderligere Wireshark-funktioner
Selvom indfangning og filtrering af pakker er det, der gør Wireshark berømt, tilbyder det også forskellige muligheder, der kan gøre din filtrering og fejlfinding lettere, især hvis du er ny på dette.
Farvemulighed
Du kan farve pakker i pakkelisten i henhold til forskellige visningsfiltre. Dette giver dig mulighed for at understrege de pakker, du vil analysere.
Der er to typer farveregler: midlertidig og permanent. Midlertidige regler anvendes kun, indtil du lukker programmet, og permanente regler gemmes, indtil du ændrer dem tilbage.
Du kan downloade prøvefarveregler her , eller du kan oprette din egen.
Promiskuøs tilstand
Wireshark fanger trafik, der kommer til eller fra den enhed, hvor den kører. Ved at aktivere den promiskuøse tilstand er du i stand til at fange størstedelen af trafikken på dit LAN.
Kommandolinje
Hvis du kører dit system uden en GUI (Graphic User Interface), kan du bruge Wiresharks Command Line Interface. Du kan fange pakker og gennemgå dem på en GUI.
Statistikker
Wireshark tilbyder en statistikmenu, du kan bruge til at analysere opfangede pakker. For eksempel kan du se filegenskaber, analysere trafik mellem to IP-adresser osv.
Ofte stillede spørgsmål
Hvordan læser jeg de data, der er fanget i WireShark?
Når du er færdig med at fange pakker, viser Wireshark dem alle i en pakkelisterude. Hvis du vil fokusere på en specifik optagelse, skal du dobbeltklikke på den, og du kan læse mere om den.
Du kan beslutte at åbne en bestemt optagelse i et separat vindue for lettere analyse:
1. Vælg den pakke, du vil læse.
hvordan man får vist slettede beskeder på iphone
2. Højreklik på den.
3. Tryk på Vis.
4. Tryk på Vis pakke i nyt vindue.
Her er nogle detaljer fra pakkelisteruden, der vil hjælpe dig med at læse optagelser:
1. Nej. – Nummeret på en opfanget pakke.
2. Tid – Dette viser dig hvornår pakken blev fanget i forhold til hvornår du begyndte at fange. Du kan tilpasse og justere værdien i menuen Indstillinger.
3. Kilde – Dette er oprindelsen af en fanget pakke i form af en adresse.
4. Destination – Destinationsadressen for en optaget pakke.
5. Protokol – Typen af en opfanget pakke.
6. Længde – Dette viser dig længden af en fanget pakke. Dette er udtrykt i bytes.
7. Info – Yderligere oplysninger om en fanget pakke. Den type information, du ser her, afhænger af typen af den opfangede pakke.
hvordan man aktiverer Bluetooth på Windows 10
Alle ovenstående kolonner kan indsnævres ved brug af displayfiltre. Afhængigt af hvad du er interesseret i, kan du fortolke Wireshark-optagelser nemmere og hurtigere ved at anvende forskellige filtre.
I en verden af fisk, vær en Wireshark
Nu har du lært, hvordan du fanger http-trafik i Wireshark sammen med nyttige oplysninger om programmet. Hvis du vil inspicere dit netværk, fejlfinde problemer eller sikre, at alt er i orden, er Wireshark det rigtige værktøj for dig. Det er nemt at bruge og fortolke, og det er gratis.
Har du brugt Wireshark før? Fortæl os i kommentarfeltet nedenfor.








